Identidades y accesos (IAM) es el marco que responde «quién es esta persona» y «qué puede hacer» en el SDT. Reúne usuarios, roles, grupos y permisos — y se aplica distinto según la puerta: Dashboard, Website o expediente.
No es un módulo con un solo menú: es la forma de entender cómo encajan autenticación, operación interna y acceso a carpetas.
Tres planos de acceso
Sección titulada «Tres planos de acceso»No mezclar puertas
-
Dashboard
Usuario interno con clave, OTP, rol y grupos. Opera y configura según permisos.
-
Website
Solicitante o persona asociada con representación activa. Inicia y completa trámites.
-
Expediente
Propietario, roles de carpeta definidos en la entidad o visibilidad por representación. Consulta o actúa sobre un asunto concreto.
Mezclar planos produce errores habituales: creer que quien llena el formulario es dueño de la carpeta, o que quien opera el Dashboard es «persona asociada» del portal.
Cómo se administra
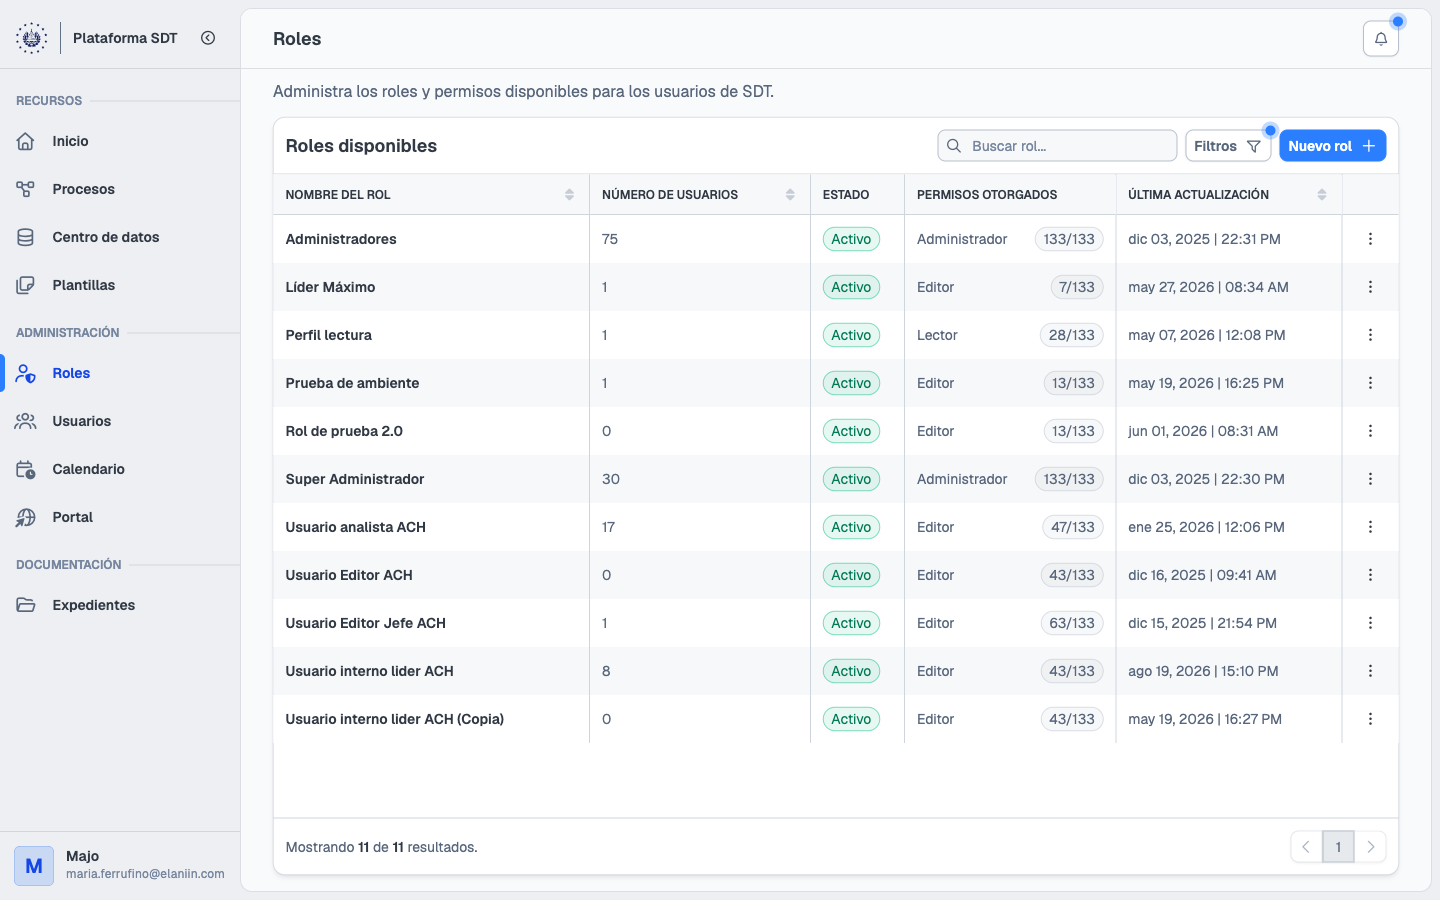
Sección titulada «Cómo se administra»Altas, roles, grupos y restablecimiento de clave viven en Gestión de usuarios y Administración → Roles, siempre que el rol de quien configura lo permita. Las reglas de carpeta y representación se definen en Jerarquías y nodos Expediente del flujo — no en el listado de usuarios internos.
Ejemplo
Sección titulada «Ejemplo»Siguiente lectura
Sección titulada «Siguiente lectura»Usuario interno · Solicitante · Rol · Grupos · Gestión de usuarios · Jerarquías